Flavia Santoro està especialitzada en el desenvolupament de plataformes internacionals per a negocis, innovació i intercanvi de coneixement. Actualment forma part de Fira de Barcelona com a directora del Barcelona Cybersecurity Congress (BCC) i subdirectora de Construmat. El seu lideratge en aquesta classe d'esdeveniments barcelonina ajuda a la reunió d'empreses, institucions i experts del sector per abordar reptes clau en transformació digital, ciberseguretat i construcció sostenible en espais emblemàtics. Les seves tasques se centren en en la creació d'oportunitats de col·laboració, internacionalització i creixement mitjançant la construcció d'ecosistemes que fomentin la innovació, l'intercanvi de coneixements i el desenvolupament de nous negocis. Rep a The New Barcelona Post per parlar sobre la pròxima edició del BCC, de les perspectives del futur empresarial davant dels avenços tecnològics i de la importància de la seguretat digital en les empreses, tant multinacionals com pimes.
—La setena edició del Barcelona Cybersecurity Congress arriba en un moment en què els ciberincidents a Catalunya gairebé s’han doblat en un any, de 3.372 a 6.544. Què explica aquest salt: més atacs, millor detecció o les dues coses?
—Probablement, les dues coses. Ens estem exposant més al risc perquè cada vegada tenim més sistemes connectats, més serveis digitalitzats i més dependència tecnològica. I, al mateix temps, les eines de detecció, monitoratge i resposta són molt superiors a les de fa uns anys.
No obstant, això la realitat és tossuda. I les xifres indiquen que l’amenaça és real i creixent. Com assenyales, l’Agència de Ciberseguretat de Catalunya va gestionar 6.544 ciberincidents únics el 2025 i va detectar més de 9.100 milions d’intents d’atac, més de 7.000 milions dels quals van ser bloquejats de manera automàtica i immediata. I, en el conjunt d’Espanya, l’INCIBE va registrar 122.223 incidents de ciberseguretat el 2025, un 26% més que l’any anterior. Per tant, no parlem només d’una qüestió de percepció o de millor detecció. Estem davant d’una amenaça real i que està creixent.
—La ciberseguretat ha de ser una estratègia de país? Les empreses privades, però també l'administració pública han de col·laborar per construir una estratègia de ciberseguretat conjunta?
—Així és. La ciberseguretat ja no es pot abordar de manera aïllada. Una vulnerabilitat en una empresa pot afectar els seus proveïdors, els seus clients o fins i tot infraestructures crítiques. Per això hem de pensar en termes d’ecosistema i de resiliència col·lectiva. I per això la utilitat d’un esdeveniment com Barcelona Cybersecurity Congress perquè és necessari un espai de trobada entre administracions, empreses, operadors d’infraestructures, universitats, centres de recerca i especialistes per compartir coneixement i trobar solucions de manera conjunta.
"Una vulnerabilitat en una empresa pot afectar els seus proveïdors, els seus clients o fins i tot infraestructures crítiques"
—La IA apareix com una de les principals amenaces. Quin és el risc concret que més l’amoïna avui, i quin li sembla més sobrevalorat?
—Potser, el més preocupant és la capacitat de la IA per provocar atacs amb major celeritat i de manera més efectiva. En aquest sentit, crec que estem valorant més els riscos que no pas també els beneficis de la IA. Perquè no hauríem d’oblidar que la IA també és una eina de defensa. Crec que la IA està transformant el panorama de la ciberseguretat en tots dos fronts. Així, per als atacants, els pot ajudar a generar missatges de phising més convincents en diversos idiomes, personalitzar les tècniques d’enginyeria social, automatitzar determinades fases dels atacs i crear suplantacions d’identitat més creïbles de directius o socis comercials, a més de reduir algunes de les barreres d’entrada i permetre als delinqüents operar amb major rapidesa i a major escala. Però, com deia abans, la IA és una eina defensiva molt potent, ja que els equips de seguretat poden fer-ne ús per analitzar grans volums de dades, identificar comportaments no habituals, prioritzar alertes, investigar incidents i accelerar la detecció i la resposta davant amenaces.
I també hem de reconèixer una nova categoria de riscos, que son els propis sistemes de IA. En aquest cas, les empreses han de protegir les dades que introdueixen, controlar-ne l’accés als agents de IA i abordar vulnerabilitats de models, aplicacions i sistemes connectats. Crec que el repte consisteix en utilitzar la IA de manera responsable amb controls de seguretat adequats, supervisió humana i responsabilitats clarament definides. I penso que, en l’era de la IA, tindran avantatge les organitzacions que combinin l’automatització intel·ligent amb una governança sòlida, professionals qualificats i fonaments de seguretat robustos.
—Des de la primera edició, què ha canviat més, tant en els temes com en el tipus de públic?
—Penso que la ciberseguretat ha deixat de ser una preocupació exclusivament dels experts i ara és una qüestió estratègica per a administracions, empreses, indústria o per a qualsevol de nosaltres donat el grau d’expansió i d’exposició en un mon cada cop més interconnectat. I aquest fet també explica l’evolució del nostre públic. Seguim necessitant perfils tècnics que, per altra banda, han evolucionat com és el cas del CISO perquè la normativa sobre la matèria ha fet que la ciberseguretat hagi escalat fins als consells d’administració de les empreses. Per aquest motiu, el rol del CISO és molt més estratègic. Així com altres perfils amb poder de decisió com CEOS, CTOS i CIOS que entenguin de la importància de la ciberseguretat a tots els nivells. El programa d’aquesta setena edició aborda, principalment, la ciberseguretat com a negoci estratègic i factor reputacional.
—El congrés coincideix amb Smart City Expo i altres salons. Com pot aprofitar-ho un visitant de ciberseguretat, i quines sinergies hi ha amb ciutats intel·ligents i mobilitat?
—És un dels grans valors diferencials de l’edició d’enguany. Ja no podem parlar de smart cities, mobilitat connectada, energia o infraestructures urbanes sense parlar simultàniament de ciberseguretat. Com més connectada és una ciutat, més important és garantir la seguretat i la resiliència dels sistemes que la fan funcionar. La celebració simultània d’aquests esdeveniments permetrà a un professional de la ciberseguretat sortir del seu àmbit més immediat i entrar en contacte amb els sectors on s’estan desplegant les tecnologies que haurà de protegir.
"Enguany tenim 111 empreses expositores, 34 patrocinadors i més de 150 ponents internacionals"
—Parla de passar de la teoria a la pràctica. Com es veu això en el programa, i quina sessió recomanaria a algú que només hi pot dedicar un dia?
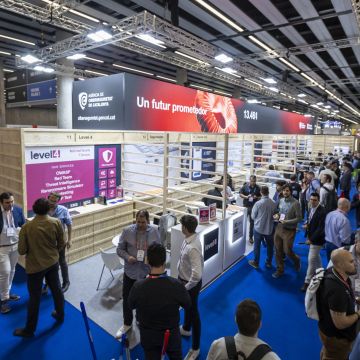
—Quan parlem de passar de la teoria a la pràctica volem dir posar problemes reals sobre la taula i connectar les organitzacions que els tenen amb el coneixement i les solucions que poden donar-hi resposta. Enguany tenim 111 empreses expositores, 34 patrocinadors i més de 150 ponents internacionals. Això sí, si només pogués escollir un àmbit, recomanaria especialment seguir la sessió sobre ciberresiliència en la cadena de subministrament industrial. És un problema extraordinàriament pràctic perquè avui la seguretat d’una organització depèn també de la dels seus fabricants i proveïdors tecnològics.
—Quin paper tenen Barcelona i Catalunya en aquest mapa de la ciberseguretat europea, davant d’altres pols com Finlàndia o Portugal, que hi envien representants?
—Organitzat conjuntament per Fira de Barcelona i l’Agència de Ciberseguretat de Catalunya, BCC posa Barcelona en el mapa com a punt de connexió de l’ecosistema de ciberseguretat, especialment entre innovació, indústria, institucions i mercat. I això queda palès amb el programa congressual que presenta experts de gran prestigi mundial en l’àmbit de la ciberseguretat com
Pekka Jokinen, director general adjunt del Centre Nacional de Ciberseguretat de Finlàndia, i Lino Santos, responsable del Centre Nacional de Ciberseguretat de Portugal, a més d’experts d’empreses i institucions internacionals. Això permet no només explicar què es fa aquí, sinó contrastar models, compartir aprenentatges i construir aliances europees.
—Quines aliances o projectes concrets han sorgit en edicions anteriors gràcies al congrés?
—No puc donar noms concrets per prudència i confidencialitat. El que sí puc dir que és que el BCC està concebut com un espai per generar oportunitats de negoci i promoure aliances entre institucions públiques, centres de recerca, empreses tecnològiques i responsables de seguretat digital. En aquest sentit, voldria destacar una taula rodona que, liderada per David Esteban, CISO de l’Ajuntament de Barcelona, aplegarà a CISOs de ciutats, grans empreses i infraestructures crítiques.
—Moltes pimes pensen que no són objectiu dels atacs. Com s'arriba a aquestes empreses? Hi ha pressupost en les pimes per invertir en ciberseguretat?
—El més important i el primer que hem de combatre és precisament aquesta percepció perquè una pime no és menys interessant per a un atacant pel fet de ser petita. També està el radar dels ciberdelinqüents perquè pot tenir dades valuoses, o convertir-se en porta d’entrada a un client o una cadena de subministrament més gran.
En aquest cas, crec que la qüestió és no és el que una pime gasti sinó el que s’estalvia si aplica una estratègia de ciberseguretat adaptada a la seva escala i al seu model de negoci. Una pime no necessita començar per les tecnologies de ciberseguretat més cares, però sí que haurien de prioritzar cinc mesures com, activar l’autentificació multifactor, especialment en el correu electrònic, els accessos remots i els serveis al núvol; mantenir actualitzats els sistemes operatius; tenir còpies de seguretat fiables; oferir formació pràctica als empleats per ajudar-los a reconèixer atacs como intents de phishing, suplantacions d’identitat o sol·licituds de pagament i restringit l’accés als sistemes sensibles.
"Volem contribuir a construir una cultura de la ciberseguretat en l’àmbit empresarial i industrial"
Les empreses també han d’assegurar-se que els proveïdors externs de serveis informàtics apliquen pràctiques de seguretat i, si no poden comptar amb un equip propi, contractar els serveis de seguretat a especialistes externs. A BCC, una pime pot trobar coneixement especialitzat i proveïdors de solucions. Perquè, amb 111 expositors com EY, Fortinet, Cisco, SoSafe, Mastercard, Sophos, Trend Micro o ThreatLocker, entre d’altres, una pime podrà trobar qui l’ajudi en aquest àmbit.
—Els CISO Leadership Awards —que es presentaran durant el BCC— han rebut 65 candidatures. Què busca el jurat en un bon líder de ciberseguretat, més enllà de la tècnica?
—Els premis reconeixen una realitat important i és que la ciberseguretat ja no és una responsabilitat només tècnica. Es tracta d’una prioritat estratègica que requereix lideratge, inversió i col·laboració de tota l’organització. Els nostres 22 finalistes son professionals que estan marcant la diferència en àmbits com la innovació en ciberdefensa, la protecció d’infraestructures crítiques o la seguretat del sector públic. El nostre objectiu és que els premis contribueixin a reforçar el paper dels CISOs als consells d’administració i animin als líders empresarials a integrar la ciberseguretat en la presa de decisions estratègiques, a més de donar visibilitat a exemples de bones pràctiques. El que volem és contribuir a construir una cultura de la ciberseguretat en l’àmbit empresarial i industrial.
Afegeix The New Barcelona Post com a font preferida de Google de forma gratuïta
Estigues informat amb les últimes notícies d'actualitat